A maioria dos artigos sobre cibersegurança nas empresas apresenta sempre as mesmas listas de boas práticas: palavras-passe, atualizações, cópias de segurança. Estes fundamentos continuam a ser necessários, mas não abrangem os riscos reais que as organizações enfrentam atualmente. O roubo de dados sem encriptação, a dependência de prestadores de serviços críticos e as obrigações associadas à NIS2 estão a redefinir as prioridades de proteção de dados nas empresas.
Superfície de ataque exposta à Internet: a auditoria que ninguém prioriza
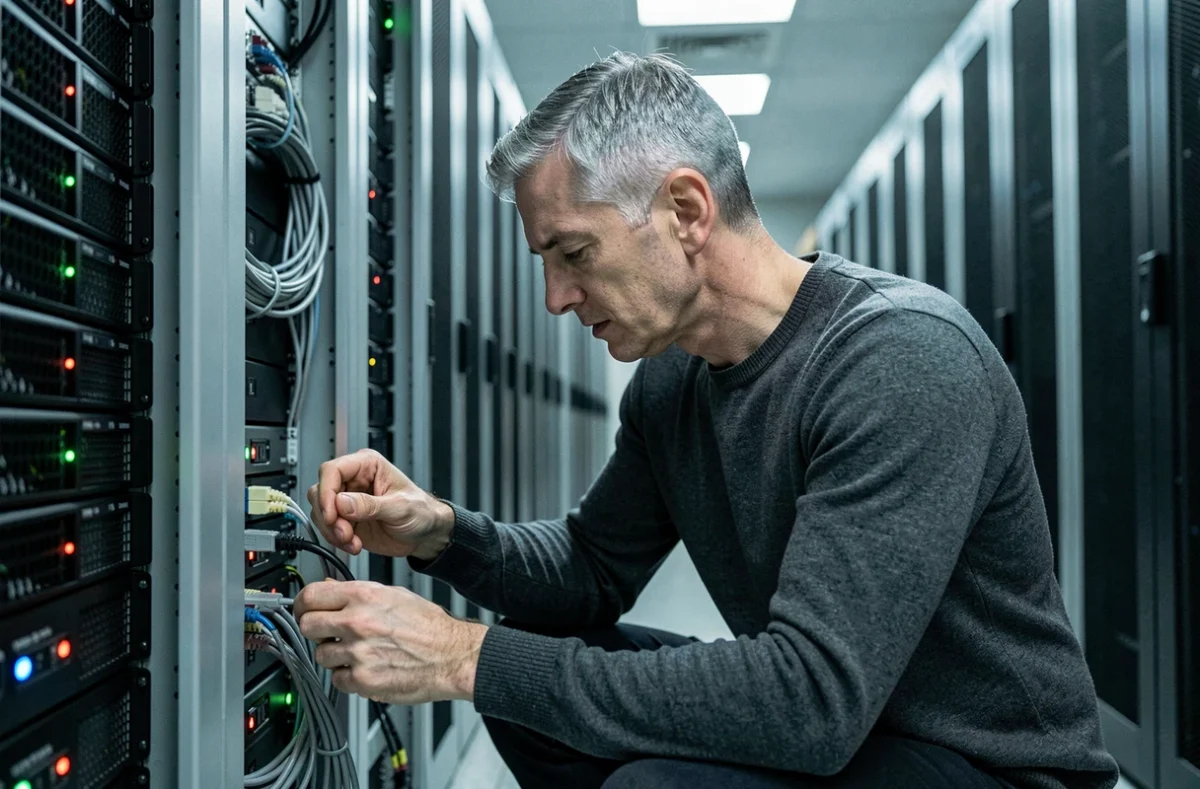
Os equipamentos acessíveis através da Internet continuam a ser um ponto de entrada particularmente vulnerável. Servidores VPN, gateways de correio eletrónico, interfaces de administração de NAS ou de firewalls: estes componentes são muitas vezes implementados e depois esquecidos nos ciclos de atualização.
O trabalho de proteção começa com um inventário exaustivo dos equipamentos expostos. Cada serviço acessível publicamente deve ser documentado, com a indicação do responsável, da versão do software e da data da última correção. Sem este inventário, as equipas de segurança informática trabalham às cegas.
A verificação dos acessos de administração constitui a segunda vertente. Uma porta de administração aberta à Internet, sem filtragem de IP ou autenticação multifator, representa uma vulnerabilidade direta. Constatamos que esta superfície de exposição raramente é tratada com o mesmo rigor que os postos de trabalho ou o correio eletrónico, apesar de concentrar as intrusões mais rápidas.
As empresas que confiam a sua infraestrutura de rede a um prestador externo, nomeadamente através da Cyberion, ganham visibilidade sobre estes pontos cegos, desde que o âmbito da auditoria inclua explicitamente os equipamentos periféricos e não apenas os servidores de aplicações.
Risco associado aos fornecedores de cloud e continuidade da atividade: proteger os dados quando um prestador de serviços falha
Uma empresa pode sofrer um incidente grave sem que nenhum dos seus próprios sistemas seja comprometido. Basta que um fornecedor de cloud ou um prestador de serviços crítico seja afetado para que o acesso aos dados, às aplicações empresariais ou às cópias de segurança seja interrompido.
A segurança da cadeia de abastecimento é, por si só, um risco operacional. Gerir este risco exige ir além da cláusula contratual padrão sobre disponibilidade. Uma resposta concreta assenta em três eixos:
- Mapear as dependências críticas: identificar os processos empresariais que dependem de cada prestador de serviços e avaliar o impacto de uma indisponibilidade prolongada (acesso a ficheiros, faturação, comunicação com clientes).
- Verificar os procedimentos de comunicação de incidentes: o contrato deve especificar em que prazo o fornecedor notificará uma violação e que informações técnicas fornecerá para permitir uma resposta por parte do cliente.
- Manter a capacidade de transição: dispor de uma cópia dos dados que possa ser utilizada independentemente do prestador de serviços, armazenada num ambiente distinto e testada pelo menos uma vez por semestre.
O cenário mais subestimado continua a ser o de um prestador de serviços comprometido que mantém acesso legítimo à infraestrutura do cliente. Revogar rapidamente os acessos dos fornecedores pressupõe que estes tenham sido documentados previamente, incluindo as contas técnicas associadas.
Extorsão com ameaça de divulgação, sem encriptação
O roubo de dados está a ganhar terreno face ao ransomware clássico. Os atacantes exfiltram informações sensíveis e ameaçam publicá-las, sem nunca encriptar os sistemas. A deteção deste tipo de incidente depende da monitorização de fluxos de saída anormais, e não de alertas de encriptação.
Preparar uma resposta a uma extorsão baseada na ameaça de divulgação implica identificar antecipadamente os dados cuja fuga causaria danos reais: dados de clientes, propriedade intelectual, documentos contratuais. Esta classificação determina o nível de monitorização da rede a aplicar.
NIS2 e governação da cibersegurança nas empresas: o que as PME devem verificar
A diretiva NIS2 pode abranger organizações que não se consideram grandes empresas. O âmbito de aplicação depende do setor de atividade e de limiares que incluem muitas organizações de média dimensão.
As empresas potencialmente abrangidas devem verificar a sua situação face à NIS2 sem esperar pela transposição nacional definitiva. Em França, o projeto de lei Résilience prevê essa transposição, mas os prazos e as regras nacionais continuam em discussão. Esta indefinição não dispensa a preparação dos requisitos básicos de conformidade.
Na prática, a preparação assenta em duas frentes paralelas:
- Governação: nomear um responsável pela gestão dos riscos cibernéticos, formalizar uma política de segurança dos sistemas de informação e documentar os procedimentos de notificação de incidentes.
- Medidas técnicas: segmentação da rede, gestão de correções, controlo dos acessos privilegiados e registo centralizado de eventos. Estas medidas coincidem com as boas práticas existentes, mas devem ser documentadas e auditáveis.
- Gestão de terceiros: a NIS2 reforça a exigência de controlo da cadeia de abastecimento digital, diretamente relacionada com o risco associado aos fornecedores descrito acima.
Práticas diárias de proteção de dados: para além dos fundamentos
As atualizações de software, a autenticação multifator e as cópias de segurança continuam a ser a base. Mas a sua eficácia depende do rigor da execução, não da simples presença numa lista de verificação.
Um programa de atualização que exclua o firmware dos equipamentos de rede deixa um ponto cego. Uma cópia de segurança cuja restauração nunca foi testada não protege nada. Cada medida de segurança informática deve poder ser verificada e ser efetivamente verificada.
A sensibilização dos colaboradores para os riscos de phishing produz resultados mensuráveis quando assenta em exercícios regulares de simulação, e não numa apresentação anual. As campanhas de teste devem variar os cenários (falsificação da identidade de um fornecedor, pedido falso da direção, ligação maliciosa numa ferramenta de colaboração) para abranger os vetores de ataque reais.
A separação entre a utilização pessoal e profissional nos dispositivos móveis continua a ser um ponto de fricção. As políticas de proteção que impõem um contentor profissional nos dispositivos pessoais reduzem o risco de fuga de dados sem prejudicar a produtividade das equipas.
A cibersegurança nas empresas não se resume à acumulação de camadas de defesa. Depende da capacidade de identificar dependências críticas, detetar exfiltrações silenciosas e manter uma governação adequada às obrigações regulamentares em fase de implementação. As organizações que abordam estes três eixos em paralelo reduzem a sua exposição de forma muito mais eficaz do que aquelas que se concentram apenas nos comportamentos individuais.