La majorité des articles sur la cybersécurité en entreprise déroulent les mêmes listes de bonnes pratiques : mots de passe, mises à jour, sauvegardes. Ces fondamentaux restent nécessaires, mais ils ne couvrent pas le risque réel auquel font face les organisations aujourd’hui. Le vol de données sans chiffrement, les dépendances à des prestataires critiques et les obligations liées à NIS2 redessinent les priorités de protection des données en entreprise.
Surface d’attaque exposée sur Internet : l’audit que personne ne priorise
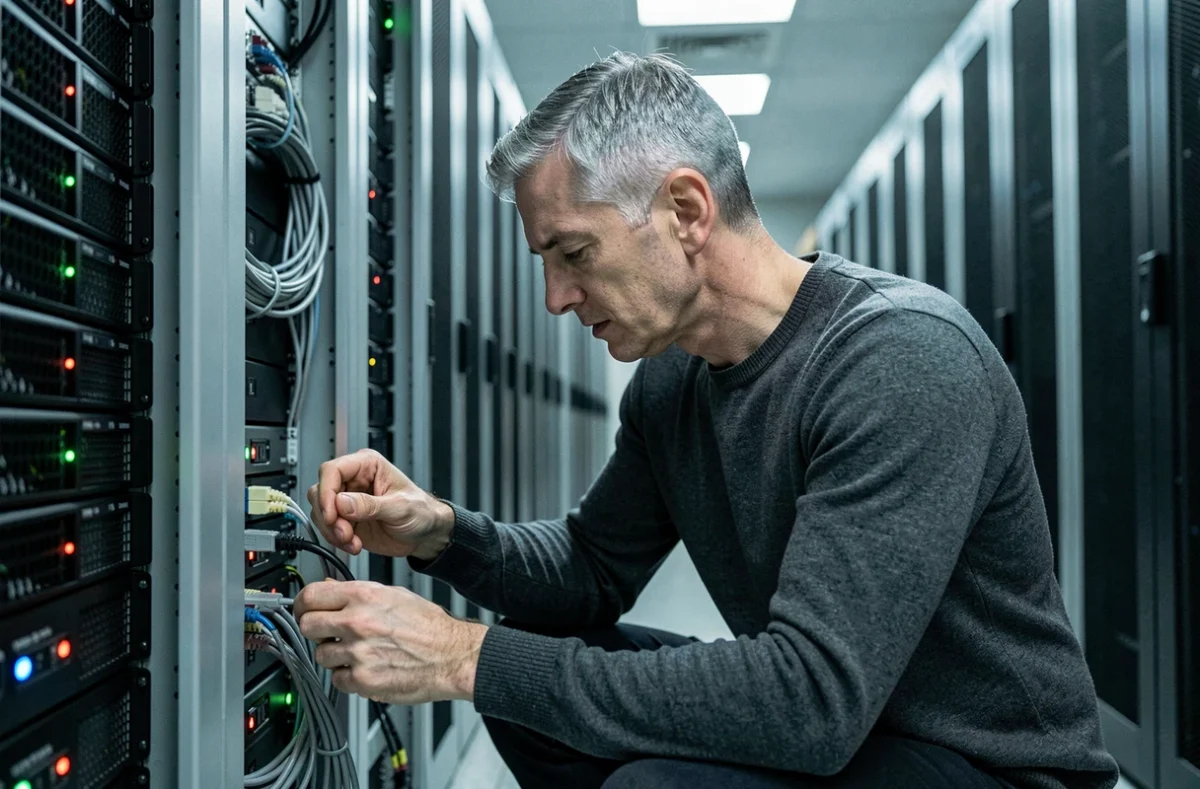
Les équipements accessibles depuis Internet restent un point d’entrée particulièrement exposé. Serveurs VPN, passerelles de messagerie, interfaces d’administration de NAS ou de pare-feu : ces composants sont souvent déployés puis oubliés dans les cycles de mise à jour.
Le travail de protection commence par un inventaire exhaustif des équipements exposés. Chaque service accessible publiquement doit être documenté, avec son responsable, sa version logicielle et la date de son dernier correctif. Sans cet inventaire, les équipes de sécurité informatique travaillent à l’aveugle.
La vérification des accès d’administration constitue le second volet. Un port d’administration ouvert sur Internet sans filtrage IP ou sans authentification multifacteur représente une faille directe. Nous constatons que cette surface d’exposition est rarement traitée avec la même rigueur que les postes de travail ou les messageries, alors qu’elle concentre les compromissions les plus rapides.
Les entreprises qui confient leur infrastructure réseau à un prestataire externe, notamment via Cyberion, gagnent en visibilité sur ces angles morts à condition que le périmètre d’audit inclue explicitement les équipements périphériques et pas seulement les serveurs applicatifs.
Risque fournisseur cloud et continuité d’activité : protéger ses données quand un prestataire tombe
Une entreprise peut subir un incident majeur sans qu’aucun de ses propres systèmes ne soit compromis. Il suffit qu’un fournisseur cloud ou un prestataire critique soit touché pour que l’accès aux données, aux applications métier ou aux sauvegardes soit interrompu.
La sécurité de la chaîne d’approvisionnement est un risque opérationnel à part entière. Traiter ce risque exige d’aller au-delà de la clause contractuelle standard sur la disponibilité. Trois axes structurent une réponse concrète :
- Cartographier les dépendances critiques : identifier quels processus métier reposent sur quel prestataire, et évaluer l’impact d’une indisponibilité prolongée (accès aux fichiers, facturation, communication client).
- Vérifier les modalités de signalement d’incident : le contrat doit préciser sous quel délai le fournisseur notifie une compromission et quelles informations techniques il transmet pour permettre une réponse côté client.
- Maintenir une capacité de bascule : disposer d’une copie des données exploitable indépendamment du prestataire, stockée sur un environnement distinct, testée au moins une fois par semestre.
Le scénario le plus sous-estimé reste celui du prestataire compromis qui conserve un accès légitime à l’infrastructure du client. Révoquer rapidement les accès fournisseurs suppose d’avoir documenté ces accès en amont, avec les comptes techniques associés.
Chantage à la divulgation sans chiffrement
Le vol de données prend de l’ampleur par rapport au rançongiciel classique. Des attaquants exfiltrent des informations sensibles puis menacent de les publier, sans jamais chiffrer les systèmes. La détection de ce type d’incident repose sur la surveillance des flux sortants anormaux, pas sur les alertes de chiffrement.
Préparer une réponse à un chantage fondé sur la divulgation implique d’avoir identifié à l’avance les données dont la fuite causerait un préjudice réel : données clients, propriété intellectuelle, documents contractuels. Cette classification conditionne le niveau de surveillance réseau à appliquer.
NIS2 et gouvernance de la cybersécurité en entreprise : ce que les PME doivent vérifier
La directive NIS2 peut concerner des organisations qui ne se considèrent pas comme de grandes entreprises. Le périmètre d’application dépend du secteur d’activité et de seuils qui incluent de nombreuses structures de taille intermédiaire.
Les entreprises potentiellement concernées ont intérêt à vérifier leur situation vis-à-vis de NIS2 sans attendre la transposition nationale définitive. En France, le projet de loi Résilience porte cette transposition, mais les échéances et les règles nationales restent en discussion. Ce flou ne dispense pas de préparer le socle de conformité.
Concrètement, la préparation repose sur deux chantiers parallèles :
- Gouvernance : nommer un responsable de la gestion des risques cyber, formaliser une politique de sécurité des systèmes d’information, documenter les procédures de notification d’incident.
- Mesures techniques : segmentation réseau, gestion des correctifs, contrôle des accès privilégiés, journalisation centralisée. Ces mesures recoupent les bonnes pratiques existantes mais doivent être documentées et auditables.
- Gestion des tiers : NIS2 renforce l’exigence de maîtrise de la chaîne d’approvisionnement numérique, ce qui rejoint directement le risque fournisseur décrit plus haut.
Pratiques de protection des données au quotidien : au-delà des fondamentaux
Les mises à jour logicielles, l’authentification multifacteur et les sauvegardes restent le socle. Mais leur efficacité dépend de la rigueur d’exécution, pas de leur simple existence sur une checklist.
Un programme de mise à jour qui exclut les firmwares des équipements réseau laisse un angle mort. Une sauvegarde jamais testée en restauration ne protège rien. Chaque mesure de sécurité informatique doit être vérifiable et vérifiée.
La sensibilisation des employés aux risques de phishing produit des résultats mesurables quand elle s’appuie sur des exercices réguliers de simulation, pas sur une présentation annuelle. Les campagnes de test doivent varier les scénarios (usurpation d’un fournisseur, fausse demande de la direction, lien piégé dans un outil collaboratif) pour couvrir les vecteurs réels d’attaque.
La séparation des usages personnels et professionnels sur les appareils mobiles reste un point de friction. Les politiques de protection qui imposent un conteneur professionnel sur les terminaux personnels réduisent le risque de fuite de données sans bloquer la productivité des équipes.
La cybersécurité en entreprise ne se résume pas à empiler des couches défensives. Elle repose sur la capacité à identifier ses dépendances critiques, à détecter les exfiltrations silencieuses et à maintenir une gouvernance adaptée aux obligations réglementaires en cours de déploiement. Les organisations qui traitent ces trois axes en parallèle réduisent leur exposition bien plus efficacement que celles qui se concentrent sur les seuls réflexes individuels.