Die meisten Artikel zur Cybersicherheit in Unternehmen führen dieselben Listen bewährter Maßnahmen auf: Passwörter, Updates, Backups. Diese Grundlagen sind weiterhin notwendig, decken aber nicht die tatsächlichen Risiken ab, denen Unternehmen heute ausgesetzt sind. Datendiebstahl ohne Verschlüsselung, Abhängigkeiten von kritischen Dienstleistern und die Anforderungen der NIS2-Richtlinie verändern die Prioritäten beim Datenschutz in Unternehmen.
Angriffsfläche im Internet: das Audit, das niemand priorisiert
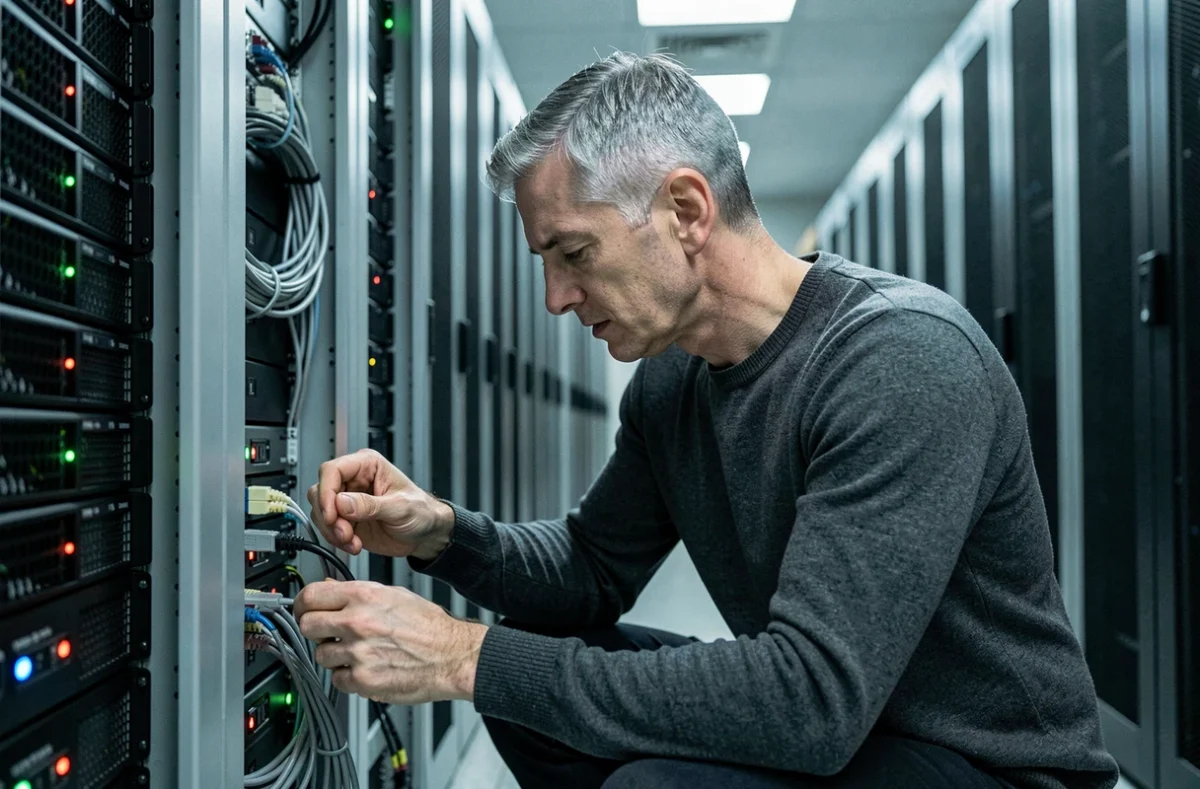
Aus dem Internet erreichbare Geräte sind nach wie vor besonders exponierte Einfallstore. VPN-Server, E-Mail-Gateways, Administrationsoberflächen von NAS-Systemen oder Firewalls: Diese Komponenten werden oft eingerichtet und anschließend bei den Update-Zyklen vergessen.
Der Schutz beginnt mit einer vollständigen Bestandsaufnahme der exponierten Geräte. Jeder öffentlich zugängliche Dienst muss dokumentiert werden – einschließlich der zuständigen Person, der Softwareversion und des Datums des letzten Patches. Ohne diese Bestandsaufnahme arbeiten IT-Sicherheitsteams im Blindflug.
Die Überprüfung der Administrationszugänge bildet den zweiten Schwerpunkt. Ein über das Internet erreichbarer Administrationsport ohne IP-Filterung oder Mehr-Faktor-Authentifizierung stellt eine direkte Sicherheitslücke dar. Wir stellen fest, dass diese Angriffsfläche selten mit derselben Sorgfalt behandelt wird wie Arbeitsplatzrechner oder E-Mail-Systeme, obwohl sie besonders schnelle Kompromittierungen ermöglicht.
Unternehmen, die ihre Netzwerkinfrastruktur einem externen Dienstleister anvertrauen, etwa Cyberion, erhalten einen besseren Überblick über diese blinden Flecken – vorausgesetzt, der Auditumfang schließt ausdrücklich auch Peripheriegeräte und nicht nur Anwendungsserver ein.
Risiken durch Cloud-Anbieter und Geschäftskontinuität: Daten schützen, wenn ein Dienstleister ausfällt
Ein Unternehmen kann von einem schwerwiegenden Vorfall betroffen sein, ohne dass eines seiner eigenen Systeme kompromittiert wurde. Es genügt, dass ein Cloud-Anbieter oder ein kritischer Dienstleister angegriffen wird, damit der Zugriff auf Daten, Geschäftsanwendungen oder Backups unterbrochen ist.
Die Sicherheit der Lieferkette ist ein eigenständiges Betriebsrisiko. Um dieses Risiko zu bewältigen, reicht die übliche Vertragsklausel zur Verfügbarkeit nicht aus. Drei Handlungsfelder bilden die Grundlage für konkrete Maßnahmen:
- Kritische Abhängigkeiten erfassen: feststellen, welche Geschäftsprozesse von welchen Dienstleistern abhängen, und die Folgen eines längeren Ausfalls bewerten (Dateizugriff, Abrechnung, Kundenkommunikation).
- Meldeverfahren bei Sicherheitsvorfällen prüfen: Im Vertrag muss festgelegt sein, innerhalb welcher Frist der Anbieter eine Kompromittierung meldet und welche technischen Informationen er übermittelt, damit der Kunde reagieren kann.
- Ausweichmöglichkeiten sicherstellen: eine unabhängig vom Dienstleister nutzbare Datenkopie in einer separaten Umgebung vorhalten und mindestens einmal pro Halbjahr testen.
Am häufigsten unterschätzt wird das Szenario eines kompromittierten Dienstleisters, der weiterhin legitimen Zugriff auf die Infrastruktur des Kunden hat. Um Zugänge von Dienstleistern schnell zu sperren, müssen diese Zugänge einschließlich der zugehörigen technischen Konten im Voraus dokumentiert sein.
Erpressung mit der Veröffentlichung von Daten ohne Verschlüsselung
Datendiebstahl gewinnt gegenüber klassischer Ransomware an Bedeutung. Angreifer schleusen sensible Informationen aus und drohen anschließend mit deren Veröffentlichung, ohne die Systeme jemals zu verschlüsseln. Solche Vorfälle lassen sich durch die Überwachung ungewöhnlicher ausgehender Datenströme erkennen – nicht durch Warnmeldungen zu Verschlüsselung.
Die Reaktion auf eine Erpressung mit der Veröffentlichung von Daten vorbereiten bedeutet, im Voraus zu ermitteln, welche Daten bei einem Abfluss tatsächlich Schaden verursachen würden: Kundendaten, geistiges Eigentum, Vertragsunterlagen. Diese Klassifizierung bestimmt, wie intensiv der Netzwerkverkehr überwacht werden muss.
NIS2 und Cybersicherheits-Governance in Unternehmen: Was KMU prüfen sollten
Die NIS2-Richtlinie kann auch Organisationen betreffen, die sich nicht als Großunternehmen betrachten. Der Anwendungsbereich hängt von der Branche und von Schwellenwerten ab, die zahlreiche mittelgroße Unternehmen einschließen.
Potenziell betroffene Unternehmen sollten ihre Betroffenheit durch NIS2 prüfen, ohne die endgültige Umsetzung in nationales Recht abzuwarten. In Frankreich sieht der Gesetzentwurf zur Resilienz diese Umsetzung vor, doch Fristen und nationale Vorschriften werden noch diskutiert. Diese Unklarheit entbindet Unternehmen nicht davon, die Grundlagen für die Compliance vorzubereiten.
Konkret umfasst die Vorbereitung zwei parallel laufende Arbeitsbereiche:
- Governance: eine verantwortliche Person für das Cyberrisikomanagement benennen, eine Richtlinie zur Sicherheit der Informationssysteme festlegen und Verfahren zur Meldung von Sicherheitsvorfällen dokumentieren.
- Technische Maßnahmen: Netzwerksegmentierung, Patch-Management, Kontrolle privilegierter Zugänge und zentrale Protokollierung. Diese Maßnahmen knüpfen an bestehende bewährte Verfahren an, müssen jedoch dokumentiert und auditierbar sein.
- Management von Drittanbietern: NIS2 verschärft die Anforderungen an die Kontrolle der digitalen Lieferkette und knüpft damit unmittelbar an das zuvor beschriebene Risiko durch Dienstleister an.
Datenschutz im Alltag: mehr als nur die Grundlagen
Software-Updates, Mehr-Faktor-Authentifizierung und Backups bleiben die Basis. Ihre Wirksamkeit hängt jedoch von der konsequenten Umsetzung ab – nicht davon, dass sie lediglich auf einer Checkliste stehen.
Ein Update-Programm, das die Firmware von Netzwerkgeräten ausklammert, lässt eine Sicherheitslücke offen. Ein Backup, dessen Wiederherstellung nie getestet wurde, bietet keinen Schutz. Jede IT-Sicherheitsmaßnahme muss überprüfbar sein und überprüft werden.
Die Sensibilisierung der Mitarbeitenden für Phishing-Risiken zeigt messbare Wirkung, wenn sie auf regelmäßigen Simulationen beruht und nicht auf einer jährlichen Präsentation. Die Tests sollten unterschiedliche Szenarien abdecken – etwa die Identitätsvortäuschung eines Dienstleisters, eine gefälschte Anfrage der Geschäftsleitung oder einen schädlichen Link in einem Kollaborationstool –, damit die tatsächlichen Angriffswege berücksichtigt werden.
Die Trennung privater und beruflicher Nutzung auf Mobilgeräten ist nach wie vor ein schwieriges Thema. Datenschutzrichtlinien, die auf privaten Geräten einen geschäftlichen Container vorschreiben, verringern das Risiko von Datenabflüssen, ohne die Produktivität der Teams einzuschränken.
Cybersicherheit in Unternehmen bedeutet mehr, als immer neue Schutzschichten aufzubauen. Entscheidend ist die Fähigkeit, kritische Abhängigkeiten zu erkennen, unauffällige Datenabflüsse aufzudecken und eine Governance aufrechtzuerhalten, die den schrittweise eingeführten regulatorischen Anforderungen gerecht wird. Unternehmen, die diese drei Bereiche parallel angehen, verringern ihre Risiken deutlich wirksamer als solche, die sich nur auf das Verhalten einzelner Mitarbeitender konzentrieren.