La mayoría de los artículos sobre ciberseguridad empresarial repiten las mismas listas de buenas prácticas: contraseñas, actualizaciones y copias de seguridad. Estos fundamentos siguen siendo necesarios, pero no cubren los riesgos reales a los que se enfrentan hoy las organizaciones. El robo de datos sin cifrado, la dependencia de proveedores críticos y las obligaciones relacionadas con NIS2 están redefiniendo las prioridades de protección de datos en las empresas.
Superficie de ataque expuesta a Internet: la auditoría que nadie prioriza
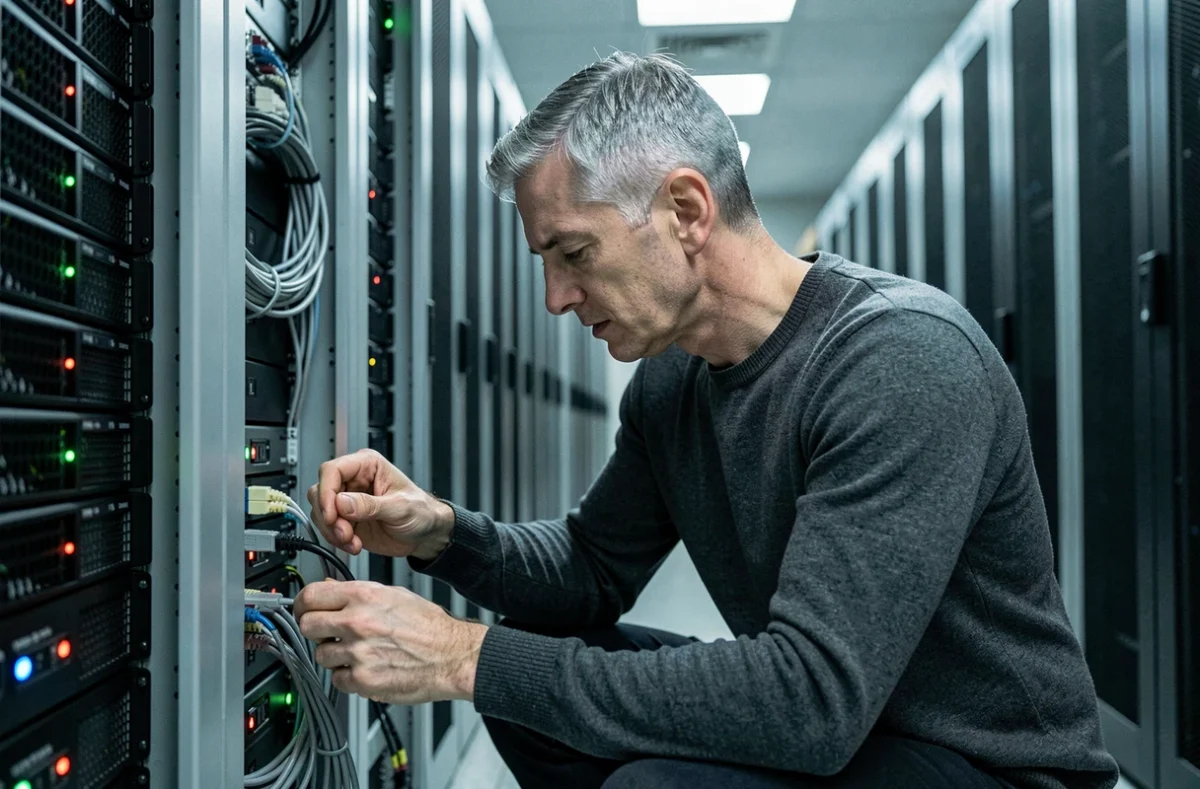
Los equipos accesibles desde Internet siguen siendo un punto de entrada especialmente vulnerable. Servidores VPN, pasarelas de correo electrónico e interfaces de administración de NAS o cortafuegos: estos componentes suelen instalarse y luego quedar olvidados en los ciclos de actualización.
La protección empieza por un inventario exhaustivo de los equipos expuestos. Se debe documentar cada servicio de acceso público, junto con su responsable, su versión de software y la fecha de su última actualización de seguridad. Sin este inventario, los equipos de seguridad informática trabajan a ciegas.
La revisión de los accesos de administración constituye el segundo aspecto. Un puerto de administración abierto a Internet sin filtrado de IP ni autenticación multifactor supone una vulnerabilidad directa. Observamos que esta superficie de exposición rara vez se trata con el mismo rigor que los puestos de trabajo o el correo electrónico, pese a que concentra los ataques que se materializan con mayor rapidez.
Las empresas que confían su infraestructura de red a un proveedor externo, en particular a través de Cyberion, ganan visibilidad sobre estos puntos ciegos, siempre que el alcance de la auditoría incluya explícitamente los equipos periféricos y no solo los servidores de aplicaciones.
Riesgo de los proveedores cloud y continuidad del negocio: proteger los datos cuando cae un proveedor
Una empresa puede sufrir un incidente grave sin que ninguno de sus propios sistemas se vea comprometido. Basta con que un proveedor cloud o un proveedor crítico sufra un ataque para que se interrumpa el acceso a los datos, las aplicaciones empresariales o las copias de seguridad.
La seguridad de la cadena de suministro es un riesgo operativo en sí mismo. Para gestionarlo, hay que ir más allá de la cláusula contractual estándar sobre disponibilidad. Una respuesta concreta se articula en torno a tres ejes:
- Cartografiar las dependencias críticas: identificar qué procesos empresariales dependen de cada proveedor y evaluar el impacto de una interrupción prolongada (acceso a archivos, facturación, comunicación con los clientes).
- Verificar los procedimientos de notificación de incidentes: el contrato debe especificar en qué plazo el proveedor notificará una brecha de seguridad y qué información técnica facilitará para que el cliente pueda responder.
- Mantener la capacidad de conmutación: disponer de una copia de los datos que pueda utilizarse independientemente del proveedor, almacenada en un entorno distinto y probada al menos una vez cada semestre.
El escenario más infravalorado sigue siendo el de un proveedor comprometido que conserva acceso legítimo a la infraestructura del cliente. Revocar rápidamente los accesos de los proveedores exige haberlos documentado de antemano, junto con las cuentas técnicas asociadas.
Extorsión mediante amenazas de divulgación sin cifrado
El robo de datos está ganando terreno frente al ransomware clásico. Los atacantes exfiltran información sensible y amenazan con publicarla, sin llegar a cifrar los sistemas. La detección de este tipo de incidentes depende de la supervisión del tráfico saliente anómalo, no de las alertas de cifrado.
Preparar una respuesta ante una extorsión basada en la divulgación implica identificar de antemano los datos cuya filtración causaría un perjuicio real: datos de clientes, propiedad intelectual y documentos contractuales. Esta clasificación determina el nivel de supervisión de red que debe aplicarse.
NIS2 y gobernanza de la ciberseguridad empresarial: qué deben comprobar las pymes
La directiva NIS2 puede afectar a organizaciones que no se consideran grandes empresas. Su ámbito de aplicación depende del sector de actividad y de unos umbrales que incluyen a numerosas empresas medianas.
A las empresas potencialmente afectadas les conviene comprobar cuál es su situación respecto a NIS2 sin esperar a que finalice la transposición definitiva a la legislación nacional. En Francia, el proyecto de ley Résilience contempla esta transposición, pero los plazos y las normas nacionales siguen debatiéndose. Esta incertidumbre no exime de preparar las bases para el cumplimiento.
En la práctica, la preparación se basa en dos líneas de trabajo paralelas:
- Gobernanza: nombrar a un responsable de la gestión de los riesgos cibernéticos, formalizar una política de seguridad de los sistemas de información y documentar los procedimientos de notificación de incidentes.
- Medidas técnicas: segmentación de la red, gestión de actualizaciones de seguridad, control de los accesos privilegiados y registro centralizado de eventos. Estas medidas coinciden con las buenas prácticas existentes, pero deben documentarse y poder auditarse.
- Gestión de terceros: NIS2 refuerza la exigencia de controlar la cadena de suministro digital, lo que está directamente relacionado con el riesgo de los proveedores descrito anteriormente.
Prácticas cotidianas de protección de datos: más allá de los fundamentos
Las actualizaciones de software, la autenticación multifactor y las copias de seguridad siguen siendo la base. Pero su eficacia depende de la rigurosidad con que se apliquen, no de que simplemente aparezcan en una lista de comprobación.
Un programa de actualizaciones que excluye el firmware de los equipos de red deja un punto ciego. Una copia de seguridad cuya restauración nunca se ha probado no protege nada. Todas las medidas de seguridad informática deben poder verificarse y ser verificadas.
La formación de los empleados sobre los riesgos del phishing ofrece resultados medibles cuando se basa en simulacros periódicos, no en una presentación anual. Las campañas de prueba deben alternar distintos escenarios (suplantación de un proveedor, falsa solicitud de la dirección, enlace malicioso en una herramienta colaborativa) para abarcar los vectores de ataque reales.
Separar el uso personal del profesional en los dispositivos móviles sigue siendo un punto de fricción. Las políticas de protección que exigen un contenedor profesional en los dispositivos personales reducen el riesgo de filtración de datos sin perjudicar la productividad de los equipos.
La ciberseguridad empresarial no consiste en acumular capas defensivas. Se basa en la capacidad de identificar las dependencias críticas, detectar exfiltraciones silenciosas y mantener una gobernanza adaptada a las obligaciones normativas que se están implantando. Las organizaciones que abordan estos tres ejes en paralelo reducen su exposición con mucha más eficacia que aquellas que se centran únicamente en las precauciones individuales.