La maggior parte degli articoli sulla cybersicurezza aziendale ripropone sempre gli stessi elenchi di buone pratiche: password, aggiornamenti, backup. Queste misure fondamentali restano necessarie, ma non coprono i rischi reali che le organizzazioni devono affrontare oggi. Il furto di dati senza cifratura, la dipendenza da fornitori critici e gli obblighi legati a NIS2 stanno ridefinendo le priorità per la protezione dei dati aziendali.
Superficie di attacco esposta su Internet: l’audit che nessuno considera prioritario
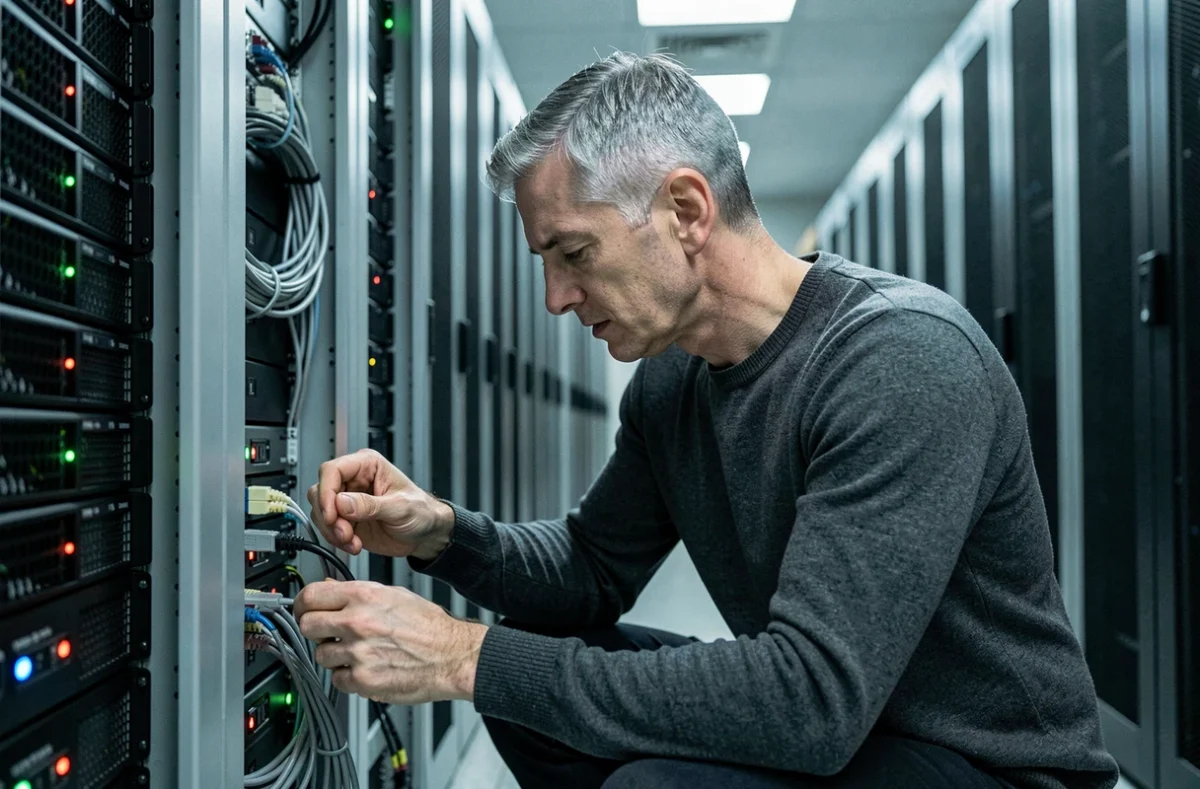
Le apparecchiature accessibili da Internet restano un punto di ingresso particolarmente esposto. Server VPN, gateway di posta elettronica, interfacce di amministrazione di NAS o firewall: spesso questi componenti vengono installati e poi dimenticati nei cicli di aggiornamento.
La protezione inizia con un inventario completo delle apparecchiature esposte. Ogni servizio accessibile pubblicamente deve essere documentato, indicando il responsabile, la versione del software e la data dell’ultima patch. Senza questo inventario, i team di sicurezza informatica lavorano alla cieca.
La verifica degli accessi amministrativi costituisce il secondo aspetto. Una porta di amministrazione aperta su Internet, senza filtri IP né autenticazione a più fattori, rappresenta una vulnerabilità diretta. Constatiamo che questa superficie di esposizione viene raramente gestita con la stessa attenzione riservata alle postazioni di lavoro o alla posta elettronica, nonostante sia all’origine delle compromissioni più rapide.
Le aziende che affidano la propria infrastruttura di rete a un fornitore esterno, in particolare tramite Cyberion, ottengono maggiore visibilità su questi punti ciechi, a condizione che il perimetro dell’audit includa esplicitamente le apparecchiature periferiche e non soltanto i server applicativi.
Rischio legato ai fornitori cloud e continuità operativa: proteggere i dati quando un fornitore si ferma
Un’azienda può subire un grave incidente senza che nessuno dei suoi sistemi venga compromesso. Basta che venga colpito un fornitore cloud o un partner critico perché l’accesso ai dati, alle applicazioni aziendali o ai backup venga interrotto.
La sicurezza della catena di approvvigionamento è un rischio operativo a tutti gli effetti. Per gestirlo occorre andare oltre la consueta clausola contrattuale sulla disponibilità. Una risposta concreta si articola su tre fronti:
- Mappare le dipendenze critiche: individuare i processi aziendali che dipendono da ciascun fornitore e valutare l’impatto di un’interruzione prolungata (accesso ai file, fatturazione, comunicazioni con i clienti).
- Verificare le modalità di segnalazione degli incidenti: il contratto deve specificare entro quanto tempo il fornitore è tenuto a notificare una compromissione e quali informazioni tecniche deve trasmettere per consentire al cliente di intervenire.
- Mantenere la possibilità di passare a un’alternativa: disporre di una copia dei dati utilizzabile indipendentemente dal fornitore, archiviata in un ambiente distinto e testata almeno una volta ogni sei mesi.
Lo scenario più sottovalutato resta quello di un fornitore compromesso che mantiene un accesso legittimo all’infrastruttura del cliente. Per revocare rapidamente gli accessi dei fornitori, è necessario averli documentati in anticipo, insieme ai relativi account tecnici.
Ricatto con minaccia di divulgazione senza cifratura
Il furto di dati sta assumendo un peso sempre maggiore rispetto al ransomware tradizionale. Gli aggressori esfiltrano informazioni sensibili e minacciano di renderle pubbliche, senza mai cifrare i sistemi. Per rilevare questo tipo di incidente occorre monitorare i flussi in uscita anomali, non affidarsi agli avvisi di cifratura.
Prepararsi a rispondere a un ricatto basato sulla divulgazione significa aver individuato in anticipo i dati la cui fuga causerebbe un danno concreto: dati dei clienti, proprietà intellettuale, documenti contrattuali. Questa classificazione determina il livello di monitoraggio della rete da applicare.
NIS2 e governance della cybersicurezza aziendale: cosa devono verificare le PMI
La direttiva NIS2 può riguardare anche organizzazioni che non si considerano grandi imprese. Il campo di applicazione dipende dal settore di attività e da soglie che includono numerose aziende di medie dimensioni.
Le aziende potenzialmente interessate farebbero bene a verificare la propria posizione rispetto a NIS2 senza attendere il completamento del recepimento nazionale. In Francia, il disegno di legge Résilience prevede tale recepimento, ma le scadenze e le norme nazionali sono ancora in discussione. Questa incertezza non esonera dal preparare le basi per la conformità.
In concreto, la preparazione si articola in due attività parallele:
- Governance: nominare un responsabile della gestione dei rischi informatici, formalizzare una politica di sicurezza dei sistemi informativi e documentare le procedure di notifica degli incidenti.
- Misure tecniche: segmentazione della rete, gestione delle patch, controllo degli accessi privilegiati, registrazione centralizzata degli eventi. Queste misure riprendono le buone pratiche già esistenti, ma devono essere documentate e verificabili in sede di audit.
- Gestione dei fornitori: NIS2 rafforza i requisiti di controllo della catena di approvvigionamento digitale, collegandosi direttamente al rischio legato ai fornitori descritto sopra.
Pratiche quotidiane per la protezione dei dati: oltre le misure fondamentali
Gli aggiornamenti software, l’autenticazione a più fattori e i backup restano le basi. La loro efficacia, però, dipende dalla rigorosità con cui vengono applicati, non dalla loro semplice presenza in una checklist.
Un programma di aggiornamento che esclude il firmware delle apparecchiature di rete lascia un punto cieco. Un backup mai testato con un ripristino non protegge nulla. Ogni misura di sicurezza informatica deve poter essere verificata e deve essere verificata.
La sensibilizzazione dei dipendenti ai rischi di phishing dà risultati misurabili quando si basa su esercitazioni di simulazione regolari, non su una presentazione annuale. Le campagne di test devono variare gli scenari (impersonificazione di un fornitore, falsa richiesta della direzione, link malevolo in uno strumento collaborativo) per coprire i vettori di attacco reali.
Separare gli usi personali da quelli professionali sui dispositivi mobili resta un punto critico. Le policy di protezione che impongono un contenitore aziendale sui dispositivi personali riducono il rischio di fuga di dati senza compromettere la produttività dei team.
La cybersicurezza aziendale non consiste nell’accumulare livelli di difesa. Si basa sulla capacità di individuare le dipendenze critiche, rilevare le esfiltrazioni silenziose e mantenere una governance adeguata agli obblighi normativi in fase di attuazione. Le organizzazioni che affrontano questi tre aspetti in parallelo riducono la propria esposizione molto più efficacemente di quelle che si concentrano soltanto sui comportamenti individuali.